Data Breach Il “caso Revolut”: cosa sappiamo davvero, e chi ha realmente fallito
Data Breach revolut settembre 2026, Analisi cyber security sul caso Revolut e compromissione PEC istituzionali
Nei giorni scorsi si è diffusa una narrazione semplificata: “Revolut è una banca farlocca, ha subito un data breach, non investe in sicurezza”. I fatti, ricostruiti dalle fonti disponibili al 16 settembre 2026, raccontano una storia più complessa… e più interessante.
Cosa è successo
Un gruppo di criminali informatici che si firma IAmNotVillain è riuscito a farsi consegnare da Revolut i dati riservati di circa 680 clienti (stima del Financial Times), tra cui copie di passaporti, carte d’identità, estratti conto, IBAN e cronologia di operazioni in criptovalute.
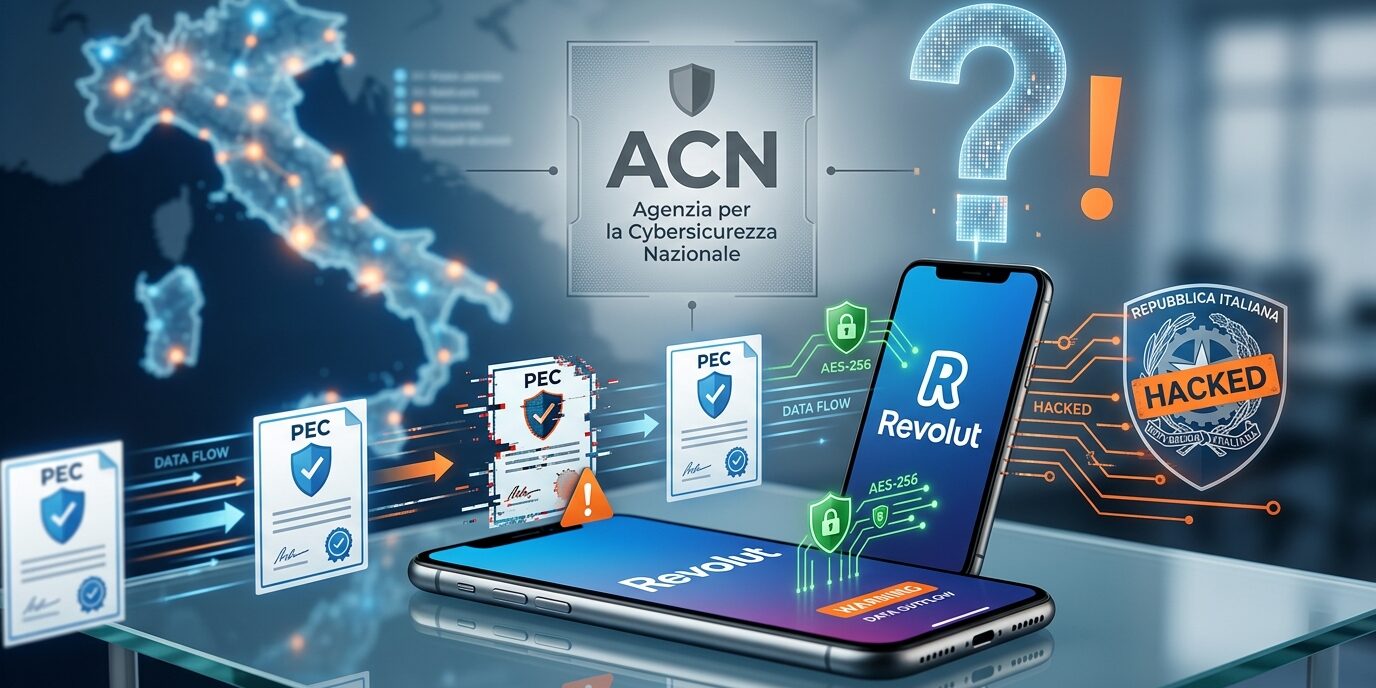
Il meccanismo non è stato un’intrusione nei server della banca, ma un classico attacco di impersonificazione (“man-in-the-mail”): le richieste di dati sono arrivate a Revolut da una casella di Posta Elettronica Certificata riconducibile alla Prefettura di Reggio Calabria (dominio istituzionale pec.interno.it), firmate come se provenissero dalla Polizia Postale. Per una banca, rispondere a una richiesta della magistratura o delle forze dell’ordine è un obbligo di legge e il canale, tecnicamente, risultava autentico.
Due dettagli però avrebbero dovuto insospettire: le richieste erano firmate “Polizia Postale” ma inviate da un indirizzo della Prefettura (che ha canali propri distinti), e mancava il decreto dell’autorità giudiziaria che normalmente accompagna questo tipo di richieste. Revolut ha iniziato a nutrire dubbi solo dopo diverse richieste, verificando direttamente con l’amministrazione italiana coinvolta a quel punto ha bloccato l’indirizzo, avvisato le autorità e notificato i clienti coinvolti. Il caso è ora seguito dalla Polizia Postale (per accesso abusivo a sistema informatico e frode informatica) e dall’ICO britannico, che ha aperto un’istruttoria il 14 settembre.
È importante distinguere un fatto confermato da una rivendicazione: è accertata la compromissione di una sola casella PEC. Il gruppo IAmNotVillain sostiene però di aver avuto accesso per mesi (5-6, a seconda delle fonti) a sistemi più ampi delle forze dell’ordine italiane, per un totale di 147 GB di dati inclusi documenti interni e persino chat private di un agente. Si tratta, allo stato, di un’affermazione dell’attaccante, non confermata dalle autorità italiane, che finora non hanno rilasciato una dichiarazione ufficiale che corrisponda a questi numeri.
Cosa fa davvero Revolut per la sicurezza
Prima di bollare Revolut come azienda con “sicurezza di Serie B”, vale la pena guardare cosa dichiara e implementa concretamente:
- Verifica identità e biometria: ogni dispositivo collegato all’account è vincolato ai dati biometrici dell’utente; l’app richiede controlli biometrici per operazioni sensibili.
- Machine learning antifrode: un sistema di monitoraggio always-on, affiancato da un team dedicato “Financial Crime” attivo 24/7, che secondo l’azienda intercetta oltre il 95% dei tentativi di truffa segnalati proattivamente.
- Carte “numberless” e virtuali monouso: le carte fisiche non riportano numero, scadenza e CVV (visibili solo in app); esistono carte virtuali che si rigenerano a ogni acquisto online.
- Conformità PCI DSS e Strong Customer Authentication (PSD2/SCA): dichiarata da Revolut per le transazioni e per la gestione dei dati delle carte.
- Programma di responsible disclosure (bug bounty) attivo per ricercatori di sicurezza esterni.
- Fondi protetti dal Financial Services Compensation Scheme (FSCS) fino a 120.000 sterline per persona, in quanto banca autorizzata nel Regno Unito.
Su questo episodio specifico, quindi, la tesi di fondo dell’articolo originale regge: nessun sistema interno di Revolut è stato violato. I fondi dei clienti non sono stati toccati, e l’azienda ha rispettato un obbligo normativo verso un canale istituzionale apparentemente legittimo.
Ma la storia recente complica il quadro
Sarebbe però impreciso “e poco professionale” presentare Revolut come una vittima incolpevole senza contesto. Negli ultimi anni l’azienda ha collezionato una serie di incidenti che rendono legittime alcune domande sui suoi processi di verifica, anche se distinti da questo caso specifico:
- 2022: un attacco di social engineering espose i dati personali di 50.150 clienti (nomi, indirizzi, e-mail, dati parziali delle carte).
- 2022: il gruppo di giovani hacker Lapsus$ (lo stesso che colpì Microsoft e Uber) è accreditato di un attacco a Revolut.
- Luglio 2026: un attore criminale ha messo in vendita su un forum un presunto database di 75 milioni di record di clienti Revolut. Revolut ha smentito qualsiasi intrusione nei propri sistemi, e diversi analisti indipendenti ritengono il dataset aggregato o non verificabile (anche per il prezzo di vendita insolitamente basso, 500 dollari) ma la vicenda non è mai stata chiarita in modo definitivo.
Nessuno di questi episodi riguarda una violazione diretta dei server bancari nel senso classico del termine, quasi sempre si tratta di ingegneria sociale, errori di processo o exploit di logica applicativa, non di crittografia infranta. Ma la ricorrenza di incidenti legati a verifica delle identità e dei canali esterni che è esattamente il punto debole sfruttato anche nel caso Revolut/PEC suggerisce che la critica non sia del tutto infondata, anche se va formulata con precisione: non “banca insicura sui suoi sistemi”, ma “azienda con una storia di controlli di verifica esterna talvolta insufficienti di fronte ad attacchi di impersonificazione”.
Il vero elefante nella stanza resta lo Stato
Detto questo, ridurre la vicenda a un problema Revolut significherebbe comunque guardare il dito e non la luna. Una casella PEC istituzionale italiana, lo strumento che per legge dovrebbe garantire l’identità certa del mittente è stata compromessa e usata per mesi senza che, a quanto risulta pubblicamente, scattasse un allarme prima che fosse la stessa Revolut a insospettirsi. Restano aperte domande legittime, che vanno però trattate come tali, interrogativi su un’indagine in corso, non conclusioni:
- Perché non risulta una comunicazione pubblica tempestiva da parte dell’ACN o del Ministero dell’Interno sulla compromissione della casella PEC?
- Quante altre istituzioni o banche potrebbero aver ricevuto richieste analoghe dalla stessa fonte, senza accorgersene? (È la stessa domanda posta dal Codacons, che ha chiesto alle autorità di accertare l’estensione del fenomeno.)
- Perché una casella PEC così sensibile non risulta protetta da autenticazione a più fattori e monitoraggio degli accessi anomali?
Non solo Revolut: il sistema bancario italiano ha già mostrato lo stesso “anello debole”
Guardando ai due maggiori operatori italiani citati spesso in queste discussioni, il quadro conferma, con sfumature diverse, la tesi di fondo: la tecnologia di base (crittografia, infrastrutture) regge; a cedere sono quasi sempre i processi umani e organizzativi attorno ad essa.
Poste Italiane e PostePay: nell’aprile 2026 il Garante Privacy ha sanzionato le due società per oltre 12,5 milioni di euro(6,6 milioni a Poste Italiane, 5,9 a Postepay). Non si è trattato di un attacco esterno, ma di una violazione sistemica: le app BancoPosta e Postepay obbligavano gli utenti ad autorizzare il monitoraggio di dati sui propri dispositivi (incluso l’elenco delle app installate) come condizione per usare i servizi, con limitazioni degli accessi per chi rifiutava. Il Garante ha rilevato assenza di base giuridica adeguata, mancata valutazione d’impatto sulla privacy (DPIA) e misure di sicurezza insufficienti. È un caso diverso da un data breach in senso stretto è una sanzione per trattamento illecito dei dati nell’ambito di un sistema antifrode ma conferma un pattern: anche istituti enormi possono avere debolezze di governance dei dati, non solo di crittografia.
Intesa Sanpaolo: nel 2024 la banca è stata coinvolta in due episodi distinti, di natura molto diversa tra loro.
Il primo è il cosiddetto “dossieraggio”: un dipendente infedele (poi licenziato) ha effettuato accessi abusivi a circa 3.500 conti correnti, consultandoli circa 6.000 volte, tra cui quelli della premier Giorgia Meloni, di numerosi ministri e alti ufficiali delle forze dell’ordine, un caso di abuso di credenziali legittime da parte di un insider, non di violazione dei sistemi.
Il secondo, emerso a dicembre 2024, è più tecnico e per certi versi più inquietante: un’analisi indipendente sul peso eccessivo dell’app iOS (quasi 700 MB) condotta dalla società Emerge Tools ha rivelato, tra i file superflui rimasti nel pacchetto dell’app, un documento contenente dati reali di un cliente (un bollettino MAV con nome, cognome e altre informazioni), probabilmente residuo di uno sviluppo affidato a fornitori esterni anni prima.
In entrambi i casi Intesa ha dichiarato che non si è trattato di una violazione dei propri sistemi di sicurezza informatica in senso stretto, ed è tecnicamente vero, ma i due episodi mostrano comunque due debolezze reali: il controllo sugli accessi interni da un lato, e la governance del ciclo di sviluppo software (compresi i fornitori terzi) dall’altro.
In sintesi: Revolut è stata ingannata da un canale istituzionale esterno; Intesa da un proprio dipendente infedele; Posteha subito una sanzione per un sistema di controllo troppo invasivo verso i propri stessi utenti. Tre dinamiche diverse, ma un denominatore comune: il punto di rottura non è quasi mai la crittografia o l’infrastruttura cloud, ma il fattore umano che si tratti di chi risponde a una PEC fasulla, di un impiegato che abusa dei propri permessi, o di chi progetta un sistema antifrode senza adeguati contrappesi di privacy.
Articolo aggiornato al 16 settembre 2026. La vicenda è oggetto di indagini in corso sia nel Regno Unito (ICO) sia in Italia (Polizia Postale); alcuni dettagli potrebbero essere rivisti con l’evolversi delle indagini.
Fonti:
Corriere della Calabria, Il Fatto Quotidiano, StrettoWeb, Open, Punto Informatico, TechCrunch, Cybernews, Finextra.