Data Breach Il “caso Revolut”: cosa sappiamo davvero, e chi ha realmente fallito
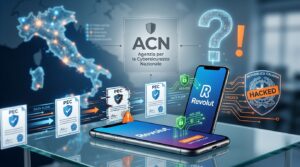
Data Breach Il “caso Revolut”: cosa sappiamo davvero, e chi ha realmente fallito Data Breach revolut settembre 2026, Analisi cyber security sul caso Revolut e compromissione PEC istituzionali Nei giorni scorsi si è diffusa una narrazione semplificata: “Revolut è una banca farlocca, ha subito un data breach, non investe in sicurezza”. I fatti, ricostruiti dalle fonti disponibili al 16 settembre 2026, raccontano una storia più complessa… e più interessante. Cosa è successo Un gruppo di criminali informatici che si firma IAmNotVillain è riuscito a farsi consegnare da Revolut i dati riservati di circa 680 clienti (stima del Financial Times), tra cui copie di passaporti, carte d’identità, estratti conto, IBAN e cronologia di operazioni in criptovalute. Il meccanismo non è stato un’intrusione nei server della banca, ma un classico attacco di impersonificazione (“man-in-the-mail”): le richieste di dati sono arrivate a Revolut da una casella di Posta Elettronica Certificata riconducibile alla Prefettura di Reggio Calabria (dominio istituzionale pec.interno.it), firmate come se provenissero dalla